Хакери використовували голоси, створені ШІ, щоб обкрадати компанії на мільйони доларів
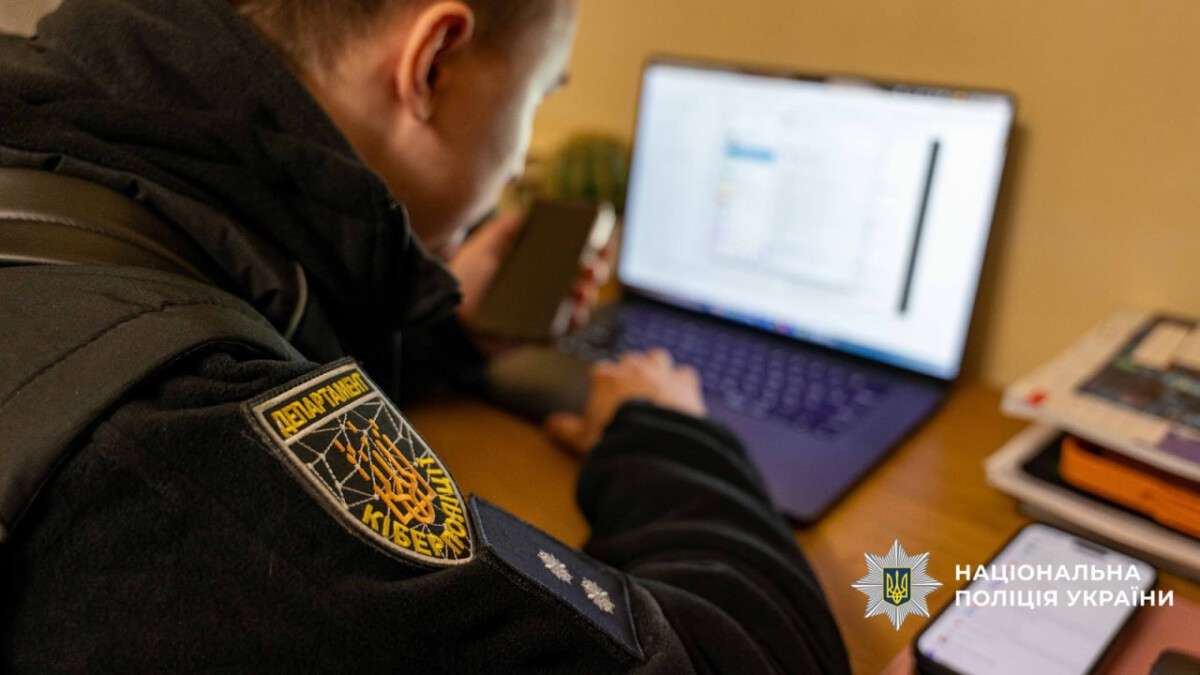
Правоохоронці викрили транснаціональне угруповання кіберзлочинців, яке за допомогою штучного інтелекту виманило у компаній понад 40,5 мільйона доларів викупу. До масштабної спецоперації долучилися українські кіберполіцейські, слідчі Головного слідчого управління та агенти фбр. Про це повідомляє «Дніпро Оперативний» із посиланням на пресслужбу Національної поліції України.
Схема зловмисників базувалася на соціальній інженерії та сучасних технологіях. Хакери телефонували працівникам різних підприємств, представляючись співробітниками «ІТ-підтримки». Для переконливості аферисти використовували власну платформу з голосовими повідомленнями, які генерував штучний інтелект.
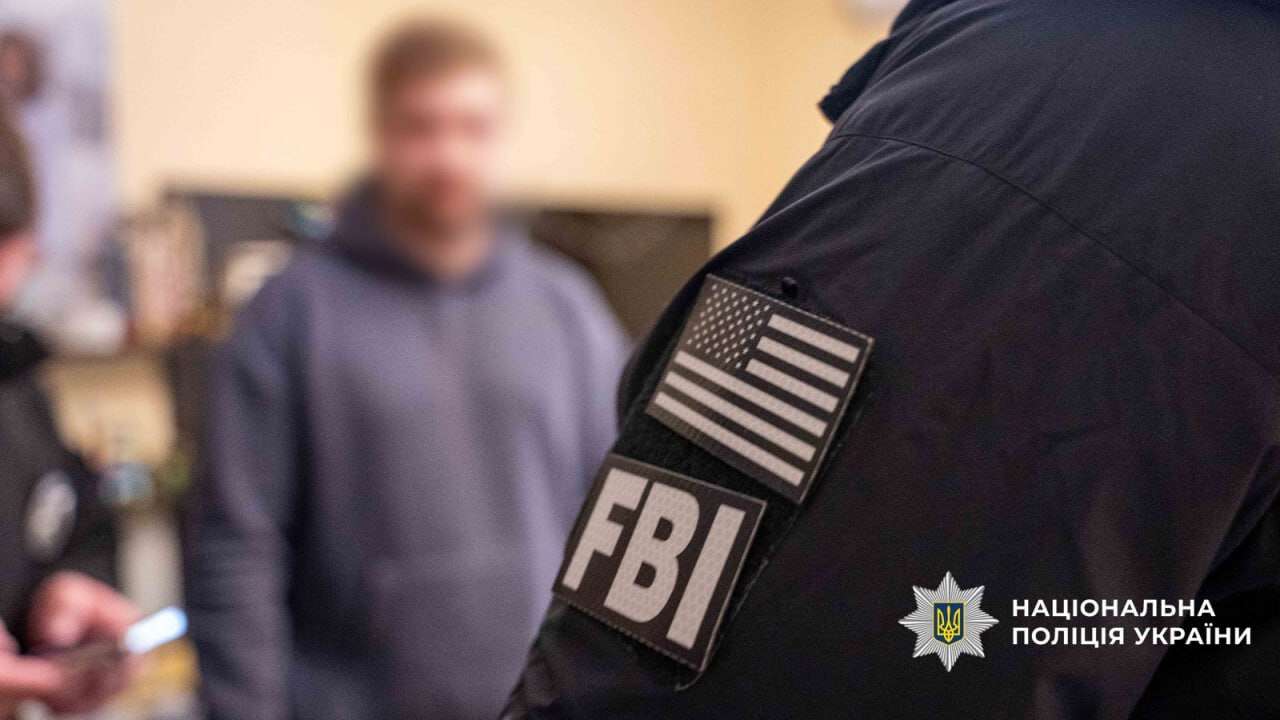
Ввівши персонал в оману, зловмисники отримували віддалений доступ до внутрішніх мереж компаній. Далі вони викрадали конфіденційну інформацію, шифрували бази даних і повністю паралізували роботу підприємств, вимагаючи мільйонні суми за повернення контролю.
«Ми встановили щонайменше 28 компаній, які перерахували хакерам понад 40,5 мільйона доларів викупу — близько 1,8 мільярда гривень в еквіваленті. Це вже сплачені гроші. Остаточний розмір збитків ще встановлюємо», — зазначив в ексклюзивному коментарі виданню «Цензор.НЕТ» т.в.о. голови Нацполіції Максим Цуцкірідзе.
Розслідування та документування діяльності кібермережі тривало понад два роки. За даними правоохоронців, до основного ядра організації входили щонайменше 27 осіб із різних країн, а загальна пов’язана інфраструктура налічувала понад 60 учасників у восьми юрисдикціях.
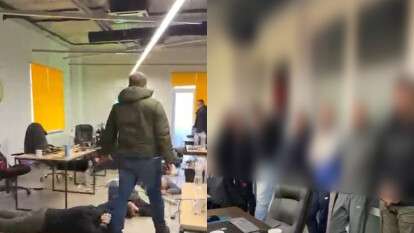
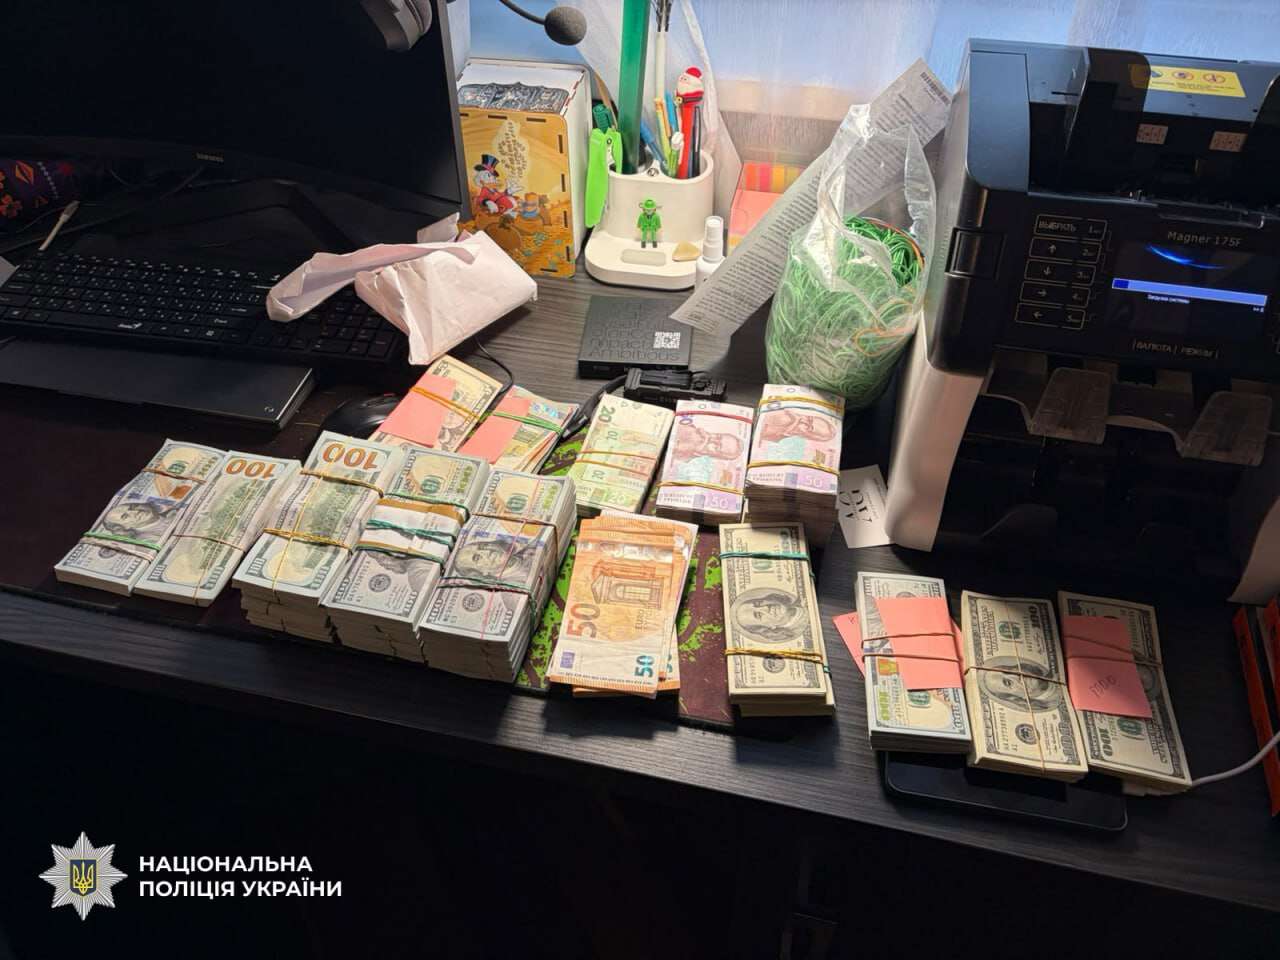
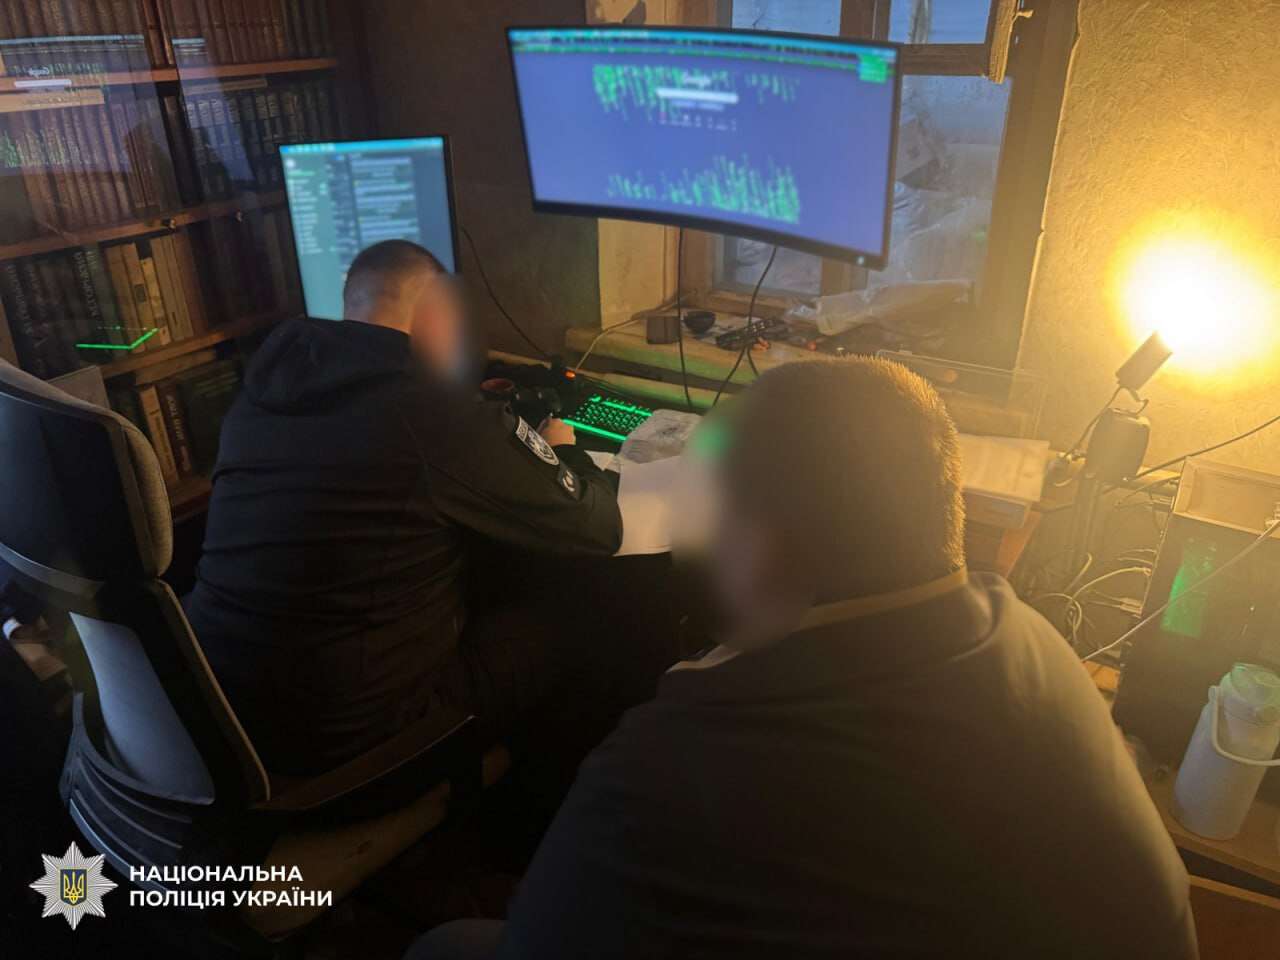
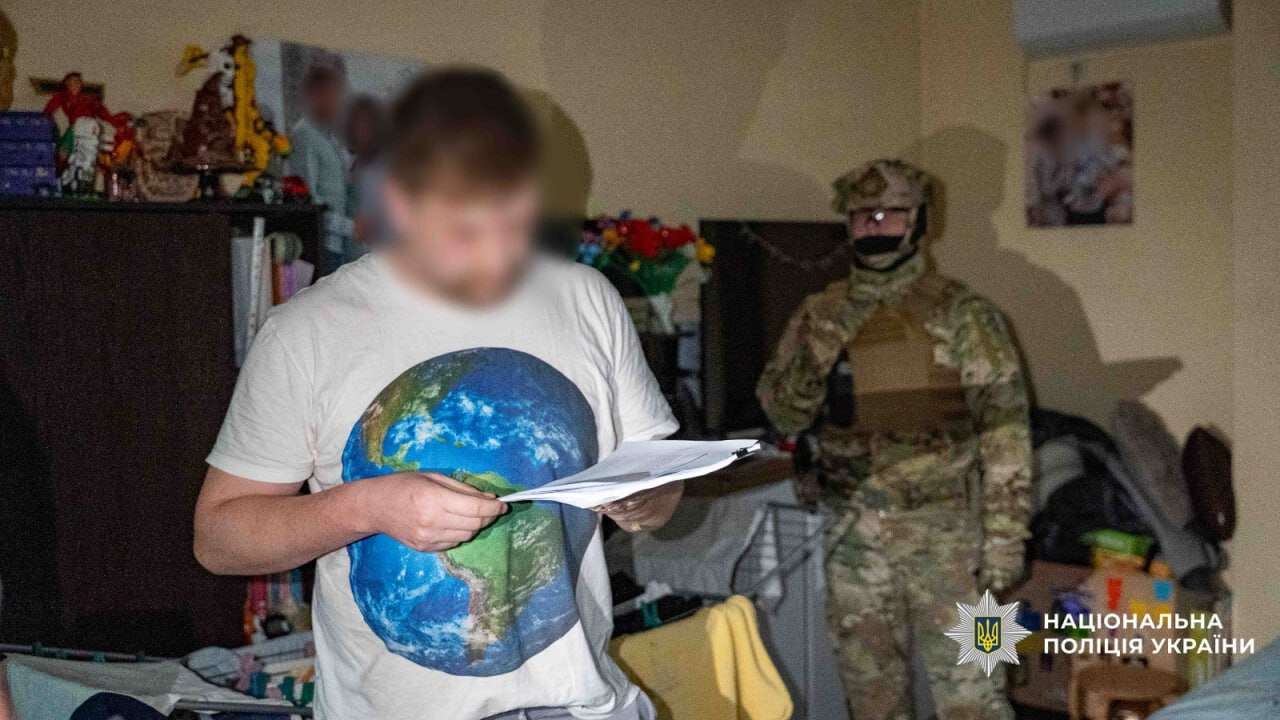
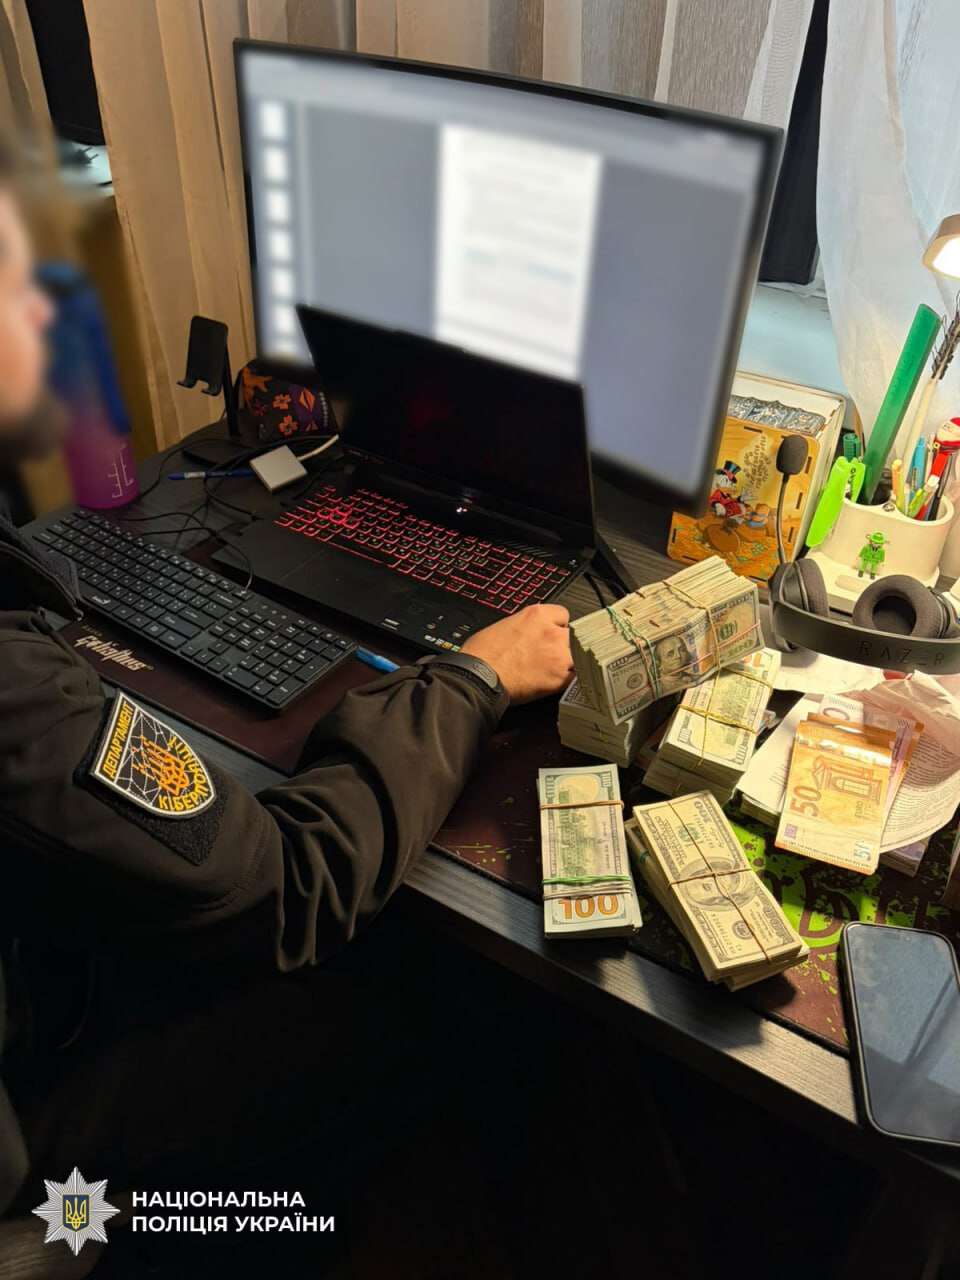
У межах міжнародної спецоперації поліцейські провели 66 обшуків у Києві та 11 областях України. Під час слідчих дій вилучено комп’ютерну техніку, а також готівку — майже 370 тисяч доларів США та 20 тисяч євро.
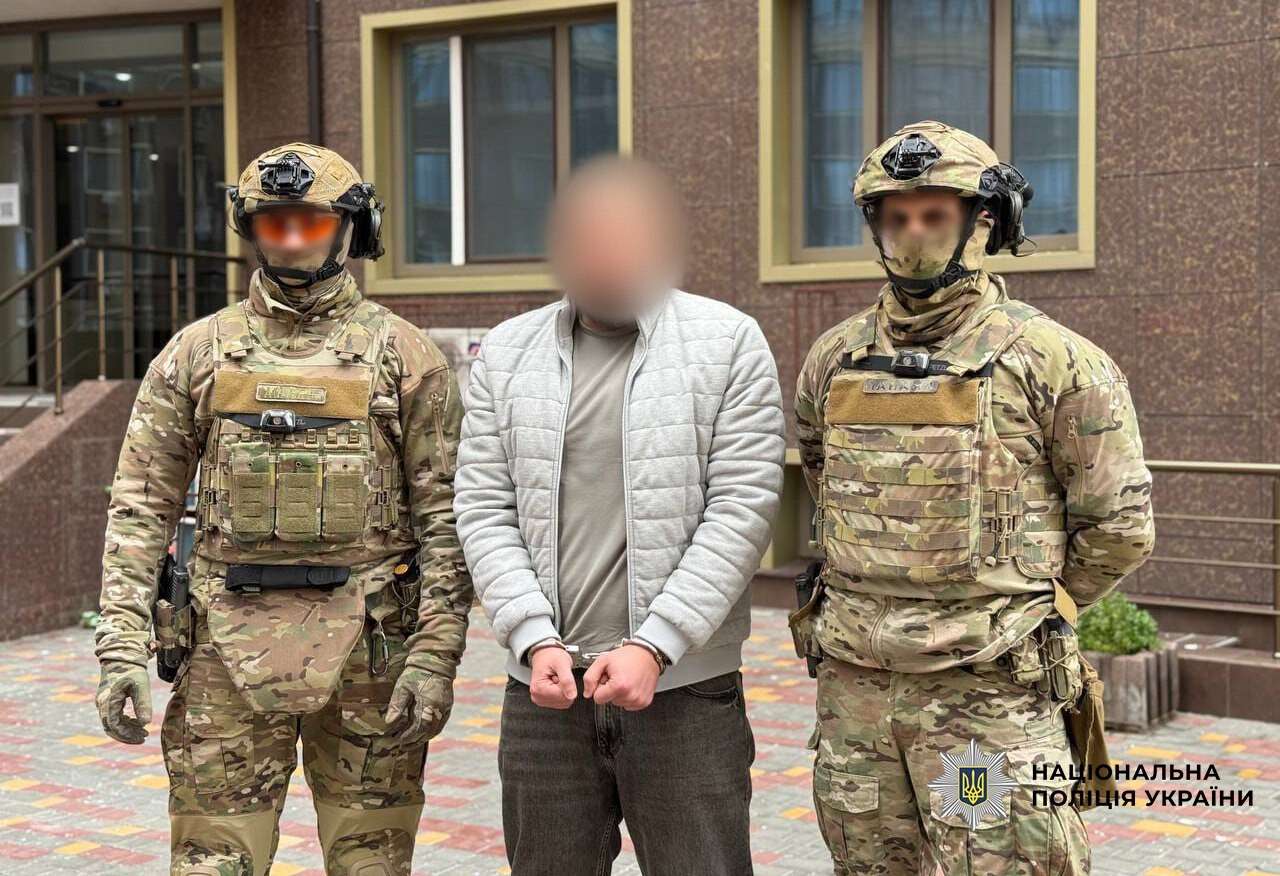
Наразі чотирьом ключовим фігурантам справи вже повідомили про підозру. Суд обрав їм запобіжний захід у вигляді тримання під вартою. За скоєне хакерам загрожує до 15 років позбавлення волі.
Нагадаємо, раніше ми писали, що хакери розсилають користувачам Outlook небезпечні файли, за допомогою яких можуть отримати дані для доступу до облікових записів Windows. Також у мережі поширювали неправдиві повідомлення про нібито масштабну кібератаку 17 листопада, обнулення банківських рахунків та відключення інтернету на три місяці.