Як QR-фішинг дозволяє злочинцям викрадати банківські дані
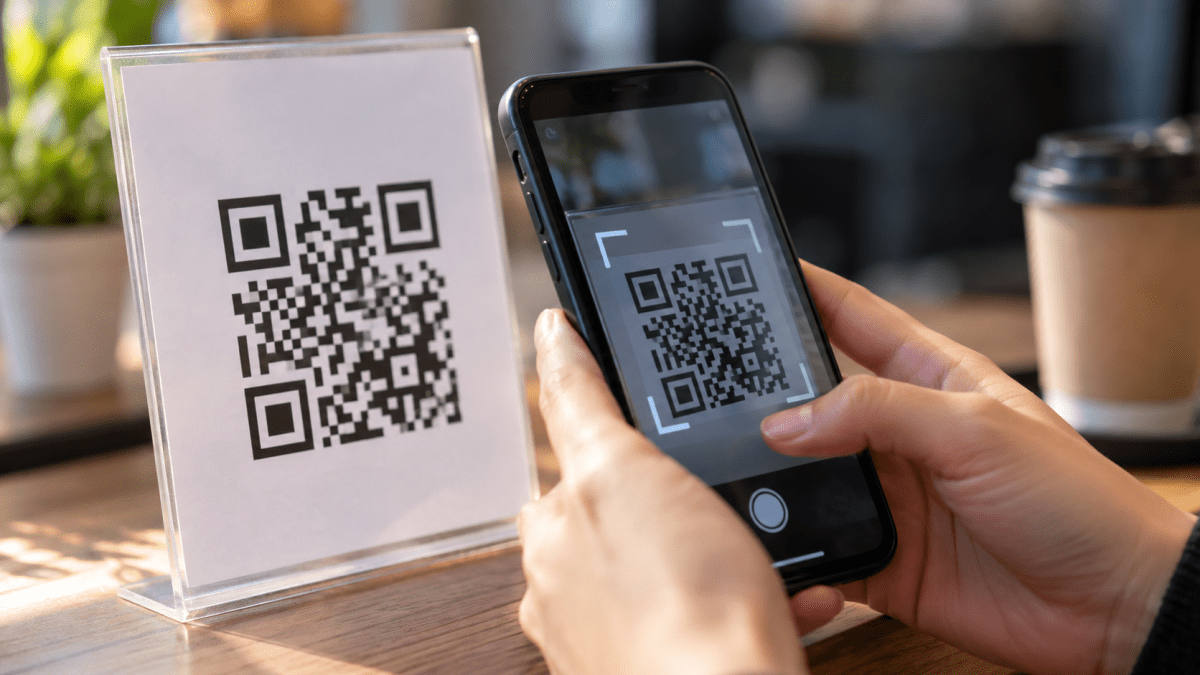
QR-коди використовують для оплати, отримання інформації та швидкого переходу на вебсайти. Водночас за допомогою підробленого QR-коду користувача можуть спрямувати на фішингову сторінку. У цьому матеріалі «Дніпро Оперативний» пояснює, як працює QR-фішинг, на що звертати увагу перед переходом і що робити, якщо ви вже ввели банківські дані на підозрілому сайті.
Що таке QR-фішинг і як він працює
QR-фішинг — це різновид фішингу, у якому QR-код використовується для переходу користувача на певний вебресурс. Небезпека виникає, якщо за кодом приховане шахрайське посилання.
У Кіберполіції попереджають про фішингові QR-коди в громадських місцях: зловмисники можуть підміняти QR-коди на інформаційних табличках або розміщувати власні коди в місцях, де люди звикли користуватися ними для оплати чи отримання послуг.
Схема може виглядати так:
- Користувач бачить QR-код і сканує його смартфоном.
- Код відкриває вебадресу.
- Сайт може імітувати відомий сервіс, магазин або іншу організацію.
- Користувача можуть попросити авторизуватися, здійснити оплату або ввести конфіденційні дані.
- Передана інформація може потрапити до зловмисників.
Тобто основний ризик пов'язаний не з самим форматом QR-коду, а з ресурсом, на який він веде, та діями, які користувача намагаються там змусити виконати.
Чим QR-фішинг відрізняється від звичайного фішингу
У звичайних фішингових схемах шахраї можуть використовувати електронну пошту, SMS, месенджери або соціальні мережі. У QR-фішингу точкою входу стає QR-код.
Користувач може не бачити адресу сайту до моменту сканування, тому важливо перевіряти URL перед відкриттям сторінки та особливо перед введенням будь-яких даних.
CERT-UA також описує фішингові сценарії, у яких QR-код використовується разом із введенням номера телефону та одноразового коду для компрометації облікового запису. Це показує, що QR-код може бути лише одним з елементів ширшої шахрайської схеми. Відомості CERT-UA про фішингові атаки із застосуванням QR-коду
Які дані можуть намагатися отримати шахраї
Залежно від конкретної схеми зловмисники можуть намагатися отримати:
- номер банківської картки;
- строк її дії;
- CVV-код;
- номер телефону;
- логін або пароль від онлайн-банкінгу;
- одноразовий код підтвердження;
- інші дані, які можуть бути використані для подальшої атаки.
Не кожна фішингова сторінка запитує всі ці відомості. Набір даних залежить від того, яку схему використовують зловмисники.
Особливо небезпечно вводити конфіденційну інформацію на сторінці, яка відкрилася після сканування невідомого QR-коду. Якщо сайт несподівано просить авторизуватися або підтвердити платіж, варто припинити операцію та самостійно відкрити потрібний сервіс через його офіційний сайт або застосунок.
Де можна зустріти підроблений QR-код
За даними Кіберполіції, випадки підміни QR-кодів можуть стосуватися місць, де люди використовують QR-коди для швидких платежів або отримання послуг.
Зокрема, йдеться про:
- паркування;
- громадський транспорт;
- заходи та квиткові сервіси;
- благодійні внески;
- інформаційні стенди та таблички.
Окремий ризик становлять наклейки, які можуть бути розміщені поверх справжнього QR-коду. У матеріалах Національного банку України про безпеку під час використання QR-кодів радять звертати увагу на можливу підміну та перевіряти адресу ресурсу після сканування.
Як перевірити QR-код перед переходом
Повністю визначити призначення QR-коду лише за його зовнішнім виглядом не завжди можливо. Тому важливо перевіряти джерело коду та адресу, на яку він веде.
Перед переходом варто:
- Перевірити джерело QR-коду. Не поспішайте сканувати код із випадкової наклейки, листівки чи оголошення.
- Оглянути саму наклейку. Якщо видно сліди підміни, додатковий шар паперу або інші ознаки наклеювання поверх оригінального коду, краще не використовувати його.
- Переглянути URL перед відкриттям. Якщо смартфон показує адресу, перевірте домен.
- Звернути увагу на назву домену. Незначна зміна в назві або незнайомий домен може свідчити, що ви потрапили не на офіційний ресурс.
- Не орієнтуватися лише на зовнішній вигляд сайту. Логотип, кольори та дизайн сторінки не доводять її справжність.
- Для платежів бути особливо уважними. Якщо QR-код пропонує оплатити послугу, перевірте отримувача та суму перед підтвердженням.
НБУ у своїх матеріалах радить сканувати QR-коди лише з перевірених джерел, перевіряти правильність вебадреси та звертати увагу на можливу підміну одного QR-коду іншим.
Водночас наявність HTTPS або значка замка в браузері сама по собі не підтверджує, що перед вами офіційний сайт. Важливо перевіряти саме домен і контекст, у якому ви отримали посилання.
Що робити, якщо ви ввели банківські дані на підозрілому сайті
Якщо ви вже ввели дані картки, пароль або іншу конфіденційну інформацію на підозрілій сторінці, не продовжуйте взаємодію з сайтом.
Далі:
- Зв'яжіться з банком через офіційний канал. Використовуйте номер із банківського застосунку, офіційного сайту або іншого перевіреного джерела.
- Повідомте банку про можливу компрометацію даних. Подальші дії залежать від того, яку саме інформацію ви передали.
- Перевірте операції за рахунком. Зверніть увагу на незнайомі платежі або інші підозрілі дії.
- Якщо ви повідомили пароль, змініть його. Якщо такий самий пароль використовується в інших сервісах, змініть його і там.
- Не повідомляйте нікому отримані коди підтвердження. Навіть якщо після цього вам телефонують і представляються працівниками банку.
- Збережіть інформацію про інцидент. Не видаляйте адресу підозрілого сайту, повідомлення чи інші матеріали, які можуть знадобитися під час звернення.
- Повідомте про шахрайство правоохоронцям.
Кіберполіція рекомендує у випадку, якщо людина стала жертвою шахрайства через підміну QR-коду, звернутися до банку для блокування картки та подати відповідне звернення до кіберполіції.
Якщо підозрілий QR-код знаходиться у громадському місці, варто також повідомити адміністрацію закладу або організацію, яка відповідає за відповідну інформаційну табличку чи сервіс.
Що запам'ятати про QR-фішинг
Щоб зменшити ризик стати жертвою QR-фішингу, достатньо дотримуватися кількох базових правил:
- не скануйте QR-коди з неперевірених джерел;
- перевіряйте адресу сайту після сканування;
- не вводьте банківські дані на сторінці, справжність якої викликає сумніви;
- не підтверджуйте платіж, якщо не перевірили отримувача та суму;
- для банківських операцій за можливості використовуйте офіційний застосунок або самостійно відкривайте сайт банку;
- якщо дані вже були передані, якнайшвидше зв'яжіться з банком через офіційний канал.
QR-код сам по собі не є ознакою шахрайства. Важливо оцінювати джерело коду, адресу ресурсу та дію, яку від вас вимагають після переходу.
FAQ
Чи безпечно сканувати будь-який QR-код?
Ні. Безпека залежить від джерела QR-коду та ресурсу, на який він веде. НБУ рекомендує користуватися QR-кодами з перевірених джерел і перевіряти адресу вебресурсу.
Чи можна визначити підроблений QR-код за зовнішнім виглядом?
Не завжди. Якісно підроблений код може бути складно відрізнити від справжнього. Тому після сканування важливо перевірити URL і не вводити конфіденційні дані без перевірки сайту.
Чи означає сканування QR-коду автоматичне списання грошей?
Сам факт сканування не означає автоматичного списання коштів. Небезпека фішингової схеми полягає, зокрема, у можливості потрапити на підроблений ресурс і передати зловмисникам конфіденційну інформацію або виконати запропоновану ними дію.
Що робити, якщо я вже ввів дані картки?
Припиніть взаємодію з підозрілим сайтом і якомога швидше зв'яжіться з банком через офіційний канал. Повідомте про можливу компрометацію даних і виконайте рекомендації банку.
Нагадаємо, раніше ми розповідали, що загрожує за незаконне поширення персональних даних.