Дипфейки, фальшивые вакансии и голосовой фишинг: что важно знать днепрянам о новых схемах мошенников
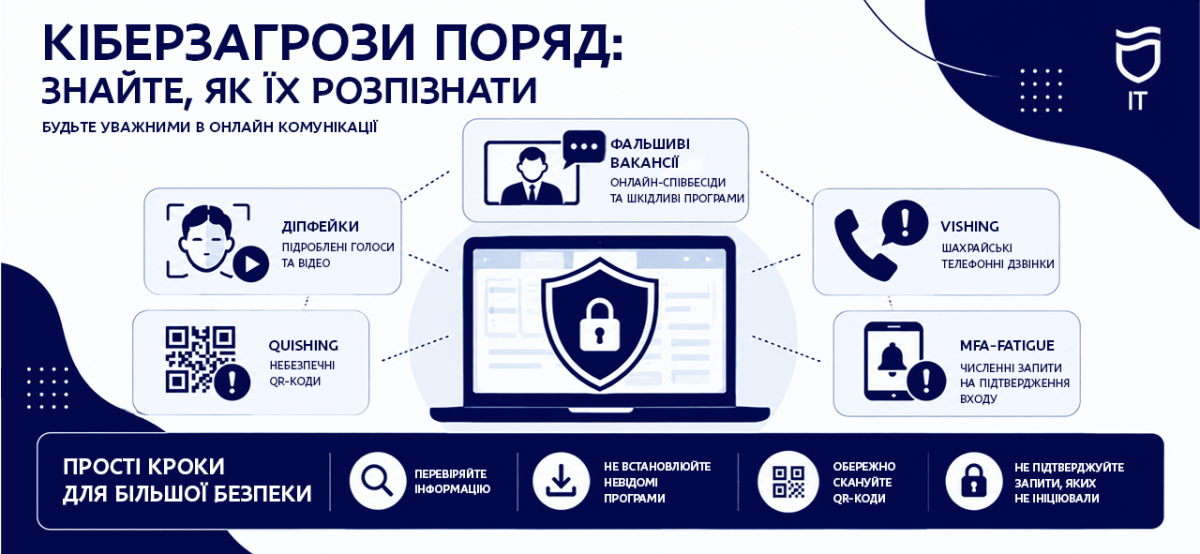
Мошенники все чаще используют не очевидно подозрительные сообщения, а продуманные сценарии, которые могут выглядеть как обычное общение с коллегами, знакомыми или представителями учреждений. О современных методах социальной инженерии и правилах цифровой безопасности напомнили в Департаменте информационных технологий Днепровского городского совета совместно с Сектором по киберзащите Управления Госспецсвязи в Днепропетровской области, передает «Днепр Оперативный».
Фальшивые вакансии
Одна из распространенных схем начинается с привлекательного предложения работы. После онлайн-собеседования кандидату могут предложить выполнить тестовое задание, для которого необходимо установить VPN-клиент или другую программу.
На самом деле такое программное обеспечение может содержать вредоносный код. Среди примеров специалисты приводят модифицированный VPN-клиент SopraVPN.
Поэтому не стоит устанавливать программы по ссылкам, полученным от неизвестных лиц, даже если предложение работы выглядит вполне реальным.
Дипфейки
Мошенники могут использовать технологии, которые имитируют голос и внешность человека. Из-за этого даже видеозвонок или голосовое сообщение от якобы знакомого, коллеги или руководителя не всегда является доказательством того, что на связь вышел именно этот человек.
Если просьба собеседника кажется необычной, специалисты советуют проверить его через другой канал связи — например, позвонить по номеру, который у вас уже есть, а не использовать контакты из подозрительного сообщения.
Голосовой фишинг
Еще одна схема — vishing, или голосовой фишинг. В этом случае злоумышленник звонит от имени банка, службы поддержки, государственного учреждения или другой организации.
Во время разговора он пытается получить персональные данные или заставить человека выполнить определенные действия. Поэтому не стоит сообщать по телефону конфиденциальную информацию только из-за того, что собеседник представляется работником известного учреждения.
Опасные QR-коды
Quishing — это разновидность фишинга, когда для обмана используют QR-коды. На вид такой код может быть вполне обычным, но после сканирования он способен перенаправить на поддельный или опасный сайт.
Особенно осторожными стоит быть с QR-кодами, полученными из неизвестных источников или размещенными в сомнительных сообщениях.
Множество запросов на вход
Еще одна атака называется MFA fatigue. Злоумышленник многократно отправляет пользователю запросы на подтверждение входа в учетную запись.
Расчет делается на то, что человек устанет от уведомлений, невнимательно нажмет кнопку или просто решит подтвердить один из запросов.
Если вы не пытались войти в свой аккаунт, такие запросы подтверждать нельзя.
Как защититься
Специалисты советуют прежде всего не действовать в спешке. Срочные требования, запугивание возможными последствиями или обещания неожиданной выгоды должны насторожить.
Также стоит:
- проверять необычные просьбы через другой канал связи;
- не устанавливать неизвестные программы и VPN-клиенты по сторонним инструкциям;
- не сканировать QR-коды из ненадежных источников;
- не подтверждать запросы на вход, которые вы самостоятельно не инициировали;
- критически оценивать даже сообщения, которые кажутся убедительными.
В горсовете подчеркивают, что технические средства защиты важны, но не менее значимой остается внимательность самих пользователей. Соблюдение простых правил цифровой гигиены помогает защищать персональные данные, информационные ресурсы и критическую инфраструктуру.
Кибербезопасность в значительной степени зависит от ежедневных действий пользователей: стоит проверять информацию, не спешить с решениями и не доверять автоматически даже сообщениям, которые на первый взгляд кажутся настоящими.
Напомним, ранее мы писали, как наказали мошенника, который выманил у женщины 1,2 миллиона якобы на выкуп мужа из плена. А еще мы рассказывали, чем закончился суд над мошенниками из Днепра, которые продавали несуществующие iPhone и планшеты.