Как QR-фишинг позволяет преступникам похищать банковские данные
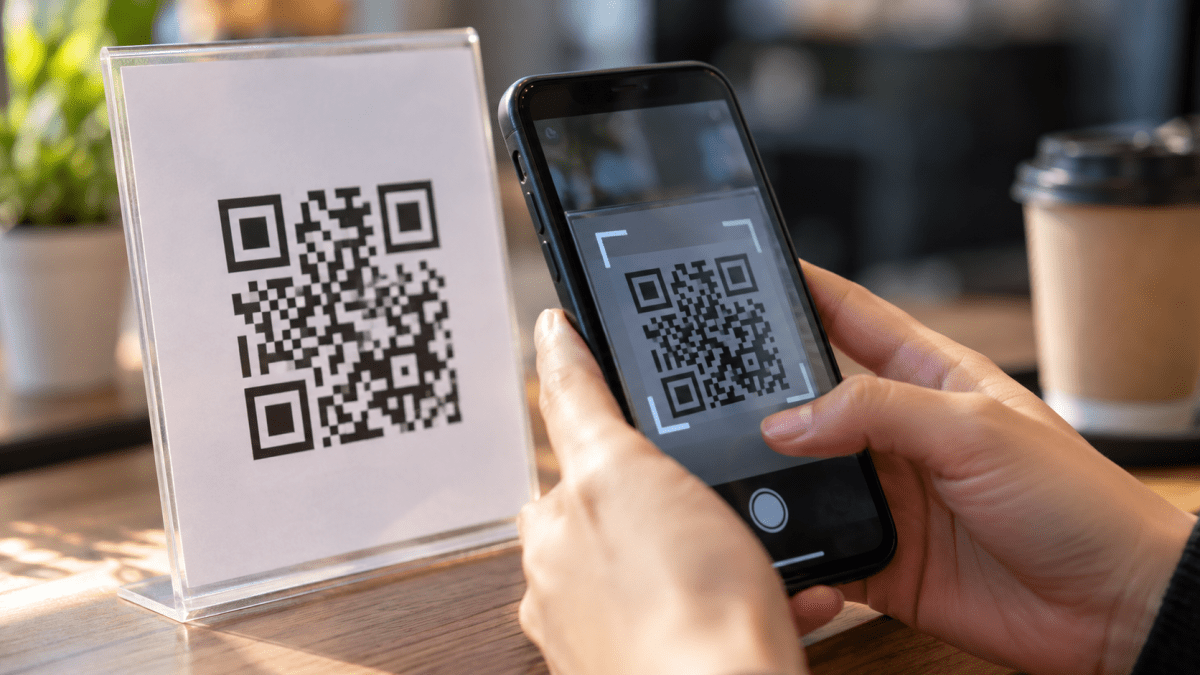
QR-коды используют для оплаты, получения информации и быстрого перехода на веб-сайты. В то же время с помощью поддельного QR-кода пользователя могут направить на фишинговую страницу. В этом материале «Днепр Оперативный» объясняет, как работает QR-фишинг, на что обращать внимание перед переходом и что делать, если вы уже ввели банковские данные на подозрительном сайте.
Что такое QR-фишинг и как он работает
QR-фишинг — это разновидность фишинга, при которой QR-код используется для перехода пользователя на определенный веб-ресурс. Опасность возникает, если за кодом скрыта мошенническая ссылка.
В Киберполиции предупреждают о фишинговых QR-кодах в общественных местах: злоумышленники могут подменять QR-коды на информационных табличках или размещать собственные коды в местах, где люди привыкли использовать их для оплаты или получения услуг.
Схема может выглядеть следующим образом:
- Пользователь видит QR-код и сканирует его смартфоном.
- Код открывает веб-адрес.
- Сайт может имитировать известный сервис, магазин или другую организацию.
- Пользователя могут попросить авторизоваться, совершить оплату или ввести конфиденциальные данные.
- Переданная информация может попасть к злоумышленникам.
То есть основной риск связан не с самим форматом QR-кода, а с ресурсом, на который он ведет, и действиями, которые пользователя пытаются заставить там выполнить.
Чем QR-фишинг отличается от обычного фишинга
В обычных фишинговых схемах мошенники могут использовать электронную почту, SMS, мессенджеры или социальные сети. В QR-фишинге точкой входа становится QR-код.
Пользователь может не видеть адрес сайта до момента сканирования, поэтому важно проверять URL перед открытием страницы и особенно перед вводом любых данных.
CERT-UA также описывает фишинговые сценарии, в которых QR-код используется вместе с вводом номера телефона и одноразового кода для компрометации учетной записи. Это показывает, что QR-код может быть лишь одним из элементов более широкой мошеннической схемы. Информация CERT-UA о фишинговых атаках с использованием QR-кода
Какие данные могут пытаться получить мошенники
В зависимости от конкретной схемы злоумышленники могут пытаться получить:
- номер банковской карты;
- срок ее действия;
- CVV-код;
- номер телефона;
- логин или пароль от онлайн-банкинга;
- одноразовый код подтверждения;
- другие данные, которые могут быть использованы для дальнейшей атаки.
Не каждая фишинговая страница запрашивает все эти сведения. Набор данных зависит от того, какую схему используют злоумышленники.
Особенно опасно вводить конфиденциальную информацию на странице, которая открылась после сканирования неизвестного QR-кода. Если сайт неожиданно просит авторизоваться или подтвердить платеж, стоит прекратить операцию и самостоятельно открыть нужный сервис через его официальный сайт или приложение.
Где можно столкнуться с поддельным QR-кодом
По данным Киберполиции, случаи подмены QR-кодов могут касаться мест, где люди используют QR-коды для быстрых платежей или получения услуг.
В частности, речь идет о:
- парковках;
- общественном транспорте;
- мероприятиях и билетных сервисах;
- благотворительных взносах;
- информационных стендах и табличках.
Отдельный риск представляют наклейки, которые могут быть размещены поверх настоящего QR-кода. В материалах Национального банка Украины о безопасности при использовании QR-кодов советуют обращать внимание на возможную подмену и проверять адрес ресурса после сканирования.
Как проверить QR-код перед переходом
Полностью определить назначение QR-кода только по его внешнему виду не всегда возможно. Поэтому важно проверять источник кода и адрес, на который он ведет.
Перед переходом стоит:
- Проверить источник QR-кода. Не спешите сканировать код со случайной наклейки, листовки или объявления.
- Осмотреть саму наклейку. Если видны следы подмены, дополнительный слой бумаги или другие признаки наклеивания поверх оригинального кода, лучше не использовать его.
- Посмотреть URL перед открытием. Если смартфон показывает адрес, проверьте домен.
- Обратить внимание на название домена. Незначительное изменение в названии или незнакомый домен может свидетельствовать о том, что вы попали не на официальный ресурс.
- Не ориентироваться только на внешний вид сайта. Логотип, цвета и дизайн страницы не доказывают ее подлинность.
- При платежах быть особенно внимательными. Если QR-код предлагает оплатить услугу, проверьте получателя и сумму перед подтверждением.
НБУ в своих материалах советует сканировать QR-коды только из проверенных источников, проверять правильность веб-адреса и обращать внимание на возможную подмену одного QR-кода другим.
При этом наличие HTTPS или значка замка в браузере само по себе не подтверждает, что перед вами официальный сайт. Важно проверять именно домен и контекст, в котором вы получили ссылку.
Что делать, если вы ввели банковские данные на подозрительном сайте
Если вы уже ввели данные карты, пароль или другую конфиденциальную информацию на подозрительной странице, не продолжайте взаимодействие с сайтом.
Далее:
- Свяжитесь с банком через официальный канал. Используйте номер из банковского приложения, официального сайта или другого проверенного источника.
- Сообщите банку о возможной компрометации данных. Дальнейшие действия зависят от того, какую именно информацию вы передали.
- Проверьте операции по счету. Обратите внимание на незнакомые платежи или другие подозрительные действия.
- Если вы сообщили пароль, измените его. Если такой же пароль используется в других сервисах, измените его и там.
- Не сообщайте никому полученные коды подтверждения. Даже если после этого вам звонят и представляются сотрудниками банка.
- Сохраните информацию об инциденте. Не удаляйте адрес подозрительного сайта, сообщения или другие материалы, которые могут понадобиться при обращении.
- Сообщите о мошенничестве правоохранителям.
Киберполиция рекомендует в случае, если человек стал жертвой мошенничества из-за подмены QR-кода, обратиться в банк для блокировки карты и подать соответствующее обращение в киберполицию.
Если подозрительный QR-код находится в общественном месте, стоит также сообщить администрации заведения или организации, которая отвечает за соответствующую информационную табличку или сервис.
Что запомнить о QR-фишинге
Чтобы снизить риск стать жертвой QR-фишинга, достаточно соблюдать несколько базовых правил:
- не сканируйте QR-коды из непроверенных источников;
- проверяйте адрес сайта после сканирования;
- не вводите банковские данные на странице, подлинность которой вызывает сомнения;
- не подтверждайте платеж, если не проверили получателя и сумму;
- для банковских операций по возможности используйте официальное приложение или самостоятельно открывайте сайт банка;
- если данные уже были переданы, как можно скорее свяжитесь с банком через официальный канал.
QR-код сам по себе не является признаком мошенничества. Важно оценивать источник кода, адрес ресурса и действие, которое от вас требуют после перехода.
FAQ
Безопасно ли сканировать любой QR-код?
Нет. Безопасность зависит от источника QR-кода и ресурса, на который он ведет. НБУ рекомендует пользоваться QR-кодами из проверенных источников и проверять адрес веб-ресурса.
Можно ли определить поддельный QR-код по внешнему виду?
Не всегда. Качественно подделанный код может быть сложно отличить от настоящего. Поэтому после сканирования важно проверить URL и не вводить конфиденциальные данные без проверки сайта.
Означает ли сканирование QR-кода автоматическое списание денег?
Сам факт сканирования не означает автоматического списания средств. Опасность фишинговой схемы заключается, в частности, в возможности попасть на поддельный ресурс и передать злоумышленникам конфиденциальную информацию или выполнить предложенное ими действие.
Что делать, если я уже ввел данные карты?
Прекратите взаимодействие с подозрительным сайтом и как можно скорее свяжитесь с банком через официальный канал. Сообщите о возможной компрометации данных и выполните рекомендации банка.
Напомним, ранее мы рассказывали, что грозит за незаконное распространение персональных данных.