Діпфейки, фальшиві вакансії та голосовий фішинг: що важливо знати дніпрянам про нові схеми шахраїв
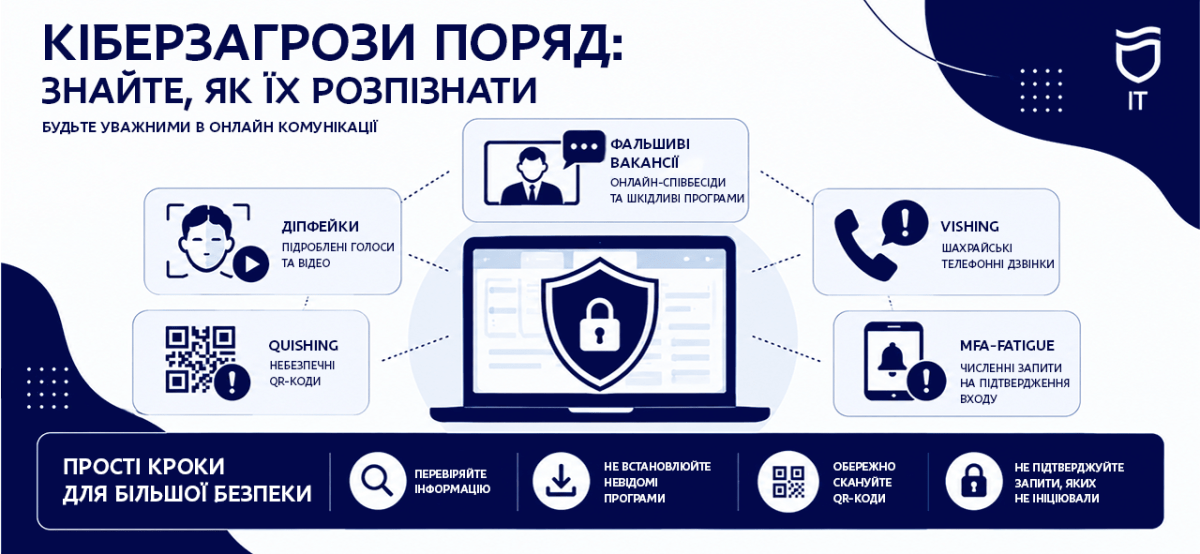
Шахраї дедалі частіше використовують не очевидно підозрілі повідомлення, а продумані сценарії, які можуть виглядати як звичайне спілкування з колегами, знайомими чи представниками установ. Про сучасні методи соціальної інженерії та правила цифрової безпеки нагадали у Департаменті інформаційних технологій Дніпровської міської ради спільно із Сектором з кіберзахисту Управління Держспецзв’язку у Дніпропетровській області, передає “Дніпро Оперативний”.
Фальшиві вакансії
Одна з поширених схем починається з привабливої пропозиції роботи. Після онлайн-співбесіди кандидату можуть запропонувати виконати тестове завдання, для якого необхідно встановити VPN-клієнт або іншу програму.
Насправді таке програмне забезпечення може містити шкідливий код. Серед прикладів фахівці наводять модифікований VPN-клієнт SopraVPN.
Тому не варто встановлювати програми за посиланнями, отриманими від невідомих осіб, навіть якщо пропозиція роботи виглядає цілком реальною.
Діпфейки
Шахраї можуть використовувати технології, які імітують голос та зовнішність людини. Через це навіть відеодзвінок або голосове повідомлення від нібито знайомого, колеги чи керівника не завжди є доказом того, що на зв’язок вийшла саме ця людина.
Якщо прохання співрозмовника здається незвичним, фахівці радять перевірити його через інший канал зв’язку — наприклад, зателефонувати за номером, який ви вже маєте, а не використовувати контакти з підозрілого повідомлення.
Голосовий фішинг
Ще одна схема — vishing, або голосовий фішинг. У цьому випадку зловмисник телефонує від імені банку, служби підтримки, державної установи чи іншої організації.
Під час розмови він намагається отримати персональні дані або змусити людину виконати певні дії. Тому не варто повідомляти телефоном конфіденційну інформацію лише через те, що співрозмовник представляється працівником відомої установи.
Небезпечні QR-коди
Quishing — це різновид фішингу, коли для обману використовують QR-коди. На вигляд такий код може бути цілком звичайним, але після сканування він здатен перенаправити на підроблений або небезпечний сайт.
Особливо обережними варто бути з QR-кодами, отриманими з невідомих джерел або розміщеними у сумнівних повідомленнях.
Безліч запитів на вхід
Ще одна атака має назву MFA fatigue. Зловмисник багаторазово надсилає користувачеві запити на підтвердження входу до облікового запису.
Розрахунок робиться на те, що людина втомиться від сповіщень, неуважно натисне кнопку або просто вирішить підтвердити один із запитів.
Якщо ви не намагалися увійти до свого акаунта, такі запити підтверджувати не можна.
Як захиститися
Фахівці радять насамперед не діяти поспіхом. Термінові вимоги, залякування можливими наслідками або обіцянки несподіваної вигоди мають насторожити.
Також варто:
- перевіряти незвичні прохання через інший канал зв’язку;
- не встановлювати невідомі програми та VPN-клієнти за сторонніми інструкціями;
- не сканувати QR-коди з ненадійних джерел;
- не підтверджувати запити на вхід, які ви самостійно не ініціювали;
- критично оцінювати навіть повідомлення, які здаються переконливими.
У міськраді наголошують, що технічні засоби захисту важливі, але не менш значущою залишається уважність самих користувачів.
Дотримання простих правил цифрової гігієни допомагає захищати персональні дані, інформаційні ресурси та критичну інфраструктуру.
Кібербезпека значною мірою залежить від щоденних дій користувачів: варто перевіряти інформацію, не поспішати з рішеннями та не довіряти автоматично навіть повідомленням, які на перший погляд здаються справжніми.
Нагадаємо, раніше ми писали, як покарали шахрая, який виманив у жінки 1,2 мільйони нібито на викуп чоловіка з полону. А ще ми розповідали, чим закінчився суд над шахраями з Дніпра, які продавали неіснуючі iPhone і планшети.